Vicarius
VS
ConnectSecure
Remediation beyond MSP scanning
ConnectSecure focuses on agent based vulnerability scanning and compliance reporting for MSP environments. Vicarius goes further by unifying detection with autonomous remediation, patchless protection, and scripting so security teams can eliminate risk instead of tracking it.

VS


















How Vicarius compares to ConnectSecure
Capabilities
See Vicarius in action
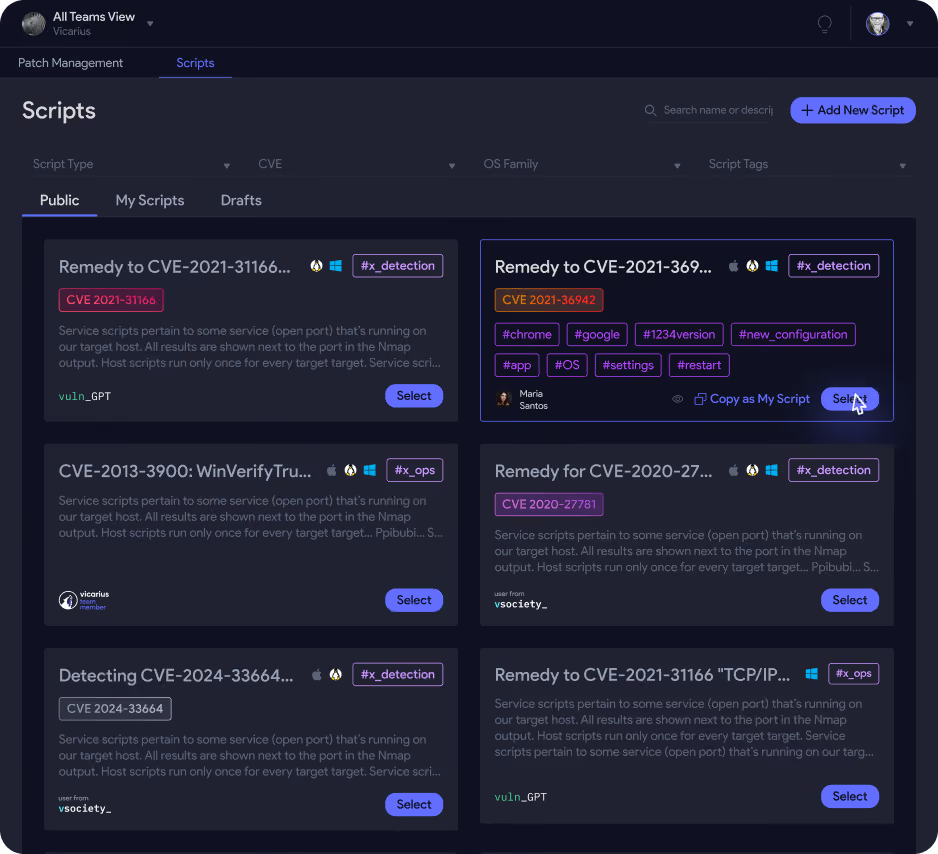
Watch how Vicarius identifies real risk, applies patchless protection, and executes remediation across Windows, Linux, and macOS without relying on manual deployment schedules.
Vicarius key differentiators


True remediation execution
ConnectSecure identifies vulnerabilities and generates reports but relies on patch availability and manual workflows. Vicarius executes remediation directly including native patching, patchless protection, and scripted fixes that reduce exposure immediately.

Patchless protection
When patches are unavailable or delayed, ConnectSecure leaves gaps. Vicarius applies patchless controls and runtime protections to block exploitation paths without waiting for vendor updates.

Broader OS and app coverage
ConnectSecure primarily supports Windows environments and a limited third party app catalog. Vicarius supports operating systems and over 10,000 third party applications with unified remediation workflows.

Enterprise scale reliability
ConnectSecure users report reporting delays and scaling limitations during load. Vicarius is built for enterprise scale with real time state validation, reliable reporting, and immediate remediation feedback.

Reduced agent dependency
ConnectSecure relies heavily on agent availability and has deployment constraints. Vicarius minimizes operational friction with efficient agents, flexible deployment models, and remediation paths that do not rely solely on patch execution.

Risk driven prioritization
ConnectSecure prioritization is largely scan based. Vicarius correlates vulnerability severity, exploitability, asset context, and exposure to focus remediation on what actually reduces risk.


Resources



4.8


4.7

Hear from our customers
From urgency to strategy
“Vicarius allowed us to step away from reactive patching and finally manage vulnerabilities with strategy instead of urgency.”

Anonymous IT Division Manager
IT Division Manager

Third-party software patching is the most valuable feature.
"We have automated third-party patching on specific software, improving efficiency by 80%. vRx has reduced our patching time, which has improved our operations. It is more robust than other solutions because it offers better third-party remediation."
Billy Turner
VP, Managed Technology & Services
Single source of truth, capable of handling any application in our fleet
"vRx gives a single pane of glass to see what patches needed to go out and what sort of vulnerabilities we have on our Windows machines. Our meantime to remediate vulnerabilities has gone down by about 60% to 70%."
Peter Fallowfield
IT Manager

Great patching capabilities, helpful dashboard, and excellent support
"vRx has saved us an incredible amount of time. We can just rely on the automated system and the schedules we've set. It's a huge time saver. It's saved us hundreds of hours."
Michael Cortez
Sr. Director of IT
Jeremy Herman
Security Engineer
Wayne Ajimine
Information Security Professional
Patchless Protection is an incredible technology!
"vRx reduces the time customers spend on patching by reducing the overhead on the administrators, allowing them to do additional work. It saves time they would spend addressing the patching process, follow-ups, etc."
Antwune Gray
VP IT Security and Services
Merge Security & IT to Remediate Threats
“Vicarius’s vRx enabled Adama to centralize and consolidate work between IT and security teams, leading to a more efficient patching workflow."
Oshri Cohen
CISO